SBI डेटा लीक से PHP की खामियों तक: अक्टूबर 2026 में चिंता बढ़ाने वाली साइबर सुरक्षा की पांच घटनाएं
अक्टूबर 2026 में सामने आई कई साइबर सुरक्षा घटनाओं ने निजी जानकारी, डिजिटल बुनियादी ढांचे और ऑनलाइन सेवाओं की सुरक्षा की बढ़ती चुनौतियों को उजागर किया है। इन घटनाक्रमों में भारतीय स्टेट बैंक (SBI) से जुड़ा डेटा एक्सपोजर, PHP में गंभीर खामियां, eMudhra से जुड़ी डिजिटल सर्टिफिकेट की सुरक्षा समस्या, LiteLLM को प्रभावित करने वाली सॉफ्टवेयर सप्लाई-चेन घटना और क्लाउड प्लेटफॉर्म Railway द्वारा बताई गई सुरक्षा घटना शामिल हैं।
इन घटनाओं में अलग-अलग सिस्टम और संगठन शामिल हैं, और इनके आपस में जुड़े होने का कोई स्थापित सबूत नहीं है। फिर भी, ये मिलकर दिखाती हैं कि सुरक्षा की कमजोरियां बैंकिंग ग्राहकों, वेबसाइट संचालकों, सॉफ्टवेयर डेवलपर्स और क्लाउड सेवा उपयोगकर्ताओं को कैसे प्रभावित कर सकती हैं।
1. SBI ने ग्राहकों की जानकारी के एक्सपोजर की सूचना दी
देश के सबसे बड़े सार्वजनिक क्षेत्र के ऋणदाता भारतीय स्टेट बैंक ने 21 अक्टूबर 2026 को डेटा से जुड़ी एक सुरक्षा घटना का खुलासा किया। प्रारंभिक समीक्षा में डार्क वेब पर मिले लगभग 3.75 लाख रिकॉर्ड में से 3,897 ग्राहक रिकॉर्ड की पहचान हुई, जिनमें व्यक्तिगत रूप से पहचान योग्य जानकारी थी।
रिपोर्टों के अनुसार, जानकारी में ग्राहकों के नाम, पंजीकृत मोबाइल नंबर, जन्मतिथि, ईमेल पते, आवासीय पते, ग्राहक पहचान संबंधी ब्योरे और ऋण रिकॉर्ड से जुड़ी जानकारी शामिल थी। SBI ने कहा कि एक्सपोजर के स्रोत और पूरे दायरे की जांच अभी जारी है।
बैंक को 16 अक्टूबर को अपने थ्रेट इंटेलिजेंस सेवा प्रदाता, डिफेंस साइबर एजेंसी और भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया दल (CERT-In) से अलर्ट मिले थे। इसके बाद उसने अपनी घटना-प्रतिक्रिया प्रक्रियाएं सक्रिय कीं और विस्तृत आकलन के लिए एक स्वतंत्र साइबर सुरक्षा एजेंसी नियुक्त की।
SBI ने कहा कि इस घटना से उसके मुख्य कारोबारी परिचालन, वित्तीय प्रदर्शन या कारोबार की निरंतरता पर कोई भौतिक असर पड़ने की उम्मीद नहीं है। हालांकि, जांच में यह स्थापित करना होगा कि रिकॉर्ड प्रामाणिक हैं या नहीं, जानकारी कैसे उजागर हुई और प्रभावित ग्राहकों को क्या जोखिम हो सकते हैं।
यह घटना दर्शाती है कि निजी जानकारी का दुरुपयोग किसी का रूप धरने की कोशिशों और लक्षित धोखाधड़ी में हो सकता है। ग्राहकों को बैंक का नाम लेकर आने वाले अनचाहे कॉल या संदेशों से सावधान रहना चाहिए और कभी भी पासवर्ड, पिन या वन-टाइम पासवर्ड साझा नहीं करने चाहिए।
2. PHP की गंभीर खामियों से तत्काल सुरक्षा अपडेट
दूसरा बड़ा घटनाक्रम PHP में गंभीर खामियों से जुड़ा रहा, जो वेबसाइट और वेब एप्लिकेशन बनाने में व्यापक रूप से इस्तेमाल होने वाली प्रोग्रामिंग भाषा है। 21 अक्टूबर को CERT-In ने दो ऐसी खामियों के बारे में चेतावनी दी, जो बिना प्रमाणीकरण वाले हमलावरों को असुरक्षित सिस्टम पर दुर्भावनापूर्ण कोड चलाने की अनुमति दे सकती हैं।
PHP डेवलपर्स ने सुरक्षा अपडेट जारी किए, जिसके बाद संगठनों ने अपने इंस्टॉलेशन की समीक्षा की और उचित पैच लगाए। साइबर सुरक्षा कंपनी क्लाउडफ्लेयर द्वारा खामियों के सार्वजनिक होने के बाद दुरुपयोग की कोशिशों में तेज बढ़ोतरी की सूचना देने के बाद मामला खास तौर पर अत्यावश्यक हो गया।
रॉयटर्स ने 22 अक्टूबर को बताया कि कई देशों के संगठन और सरकारी एजेंसियां प्रभावित सिस्टम को सुरक्षित करने में जुटी थीं। कुछ ने अपडेट और सुरक्षा जांच के दौरान एहतियात के तौर पर अपनी ऑनलाइन सेवाएं अस्थायी रूप से बंद कर दीं।
यह घटना व्यापक रूप से इस्तेमाल होने वाले सॉफ्टवेयर के रखरखाव की चुनौती को दर्शाती है। जब किसी आम तकनीक में खामी आती है, तो संगठनों को असुरक्षित सिस्टम की पहचान करनी होती है, फिक्स इंस्टॉल करने होते हैं और उपयोगकर्ताओं को बेवजह परेशान किए बिना अपनी सेवाओं का परीक्षण करना होता है।
वेबसाइट मालिकों और सिस्टम एडमिनिस्ट्रेटरों को PHP की आधिकारिक सुरक्षा सलाह देखनी चाहिए, प्रभावित वर्जन पहचानने चाहिए और समर्थित, पैच किए गए रिलीज में अपग्रेड करना चाहिए। उन्हें संदिग्ध गतिविधि के लिए लॉग और मॉनिटरिंग अलर्ट की भी समीक्षा करनी चाहिए। सिक्योरिटी पैच लगाने से जोखिम घटता है, लेकिन इससे अपने आप यह साबित नहीं होता कि सिस्टम पहले ही प्रभावित नहीं हो चुका है।
3. eMudhra डिजिटल सर्टिफिकेट मुद्दे पर सुरक्षात्मक कदम
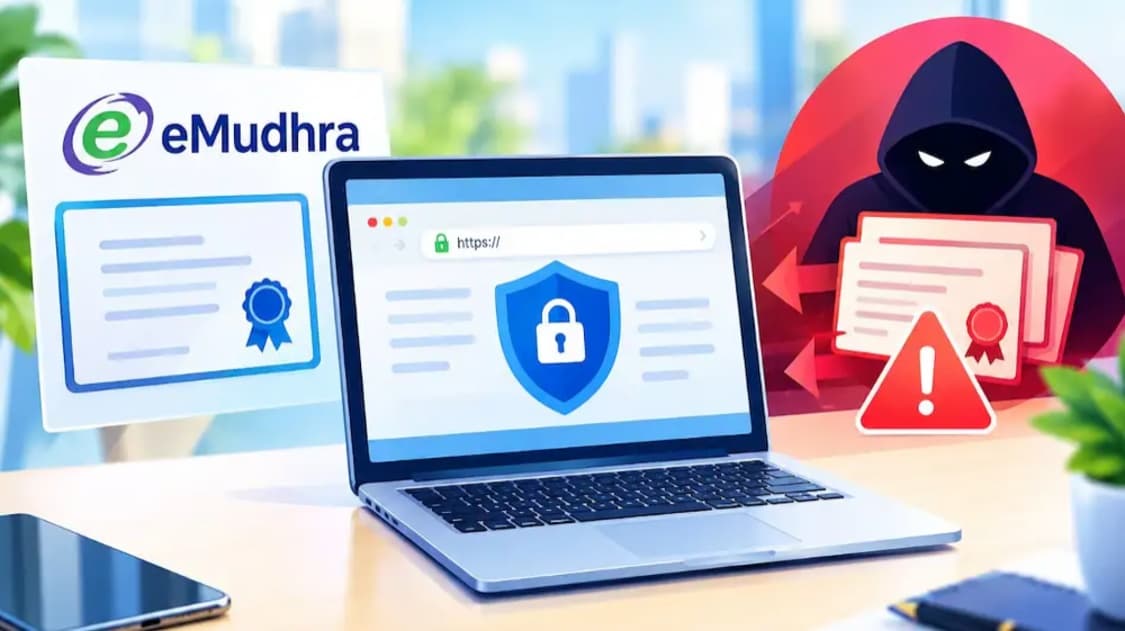
एक और अहम घटना भारतीय डिजिटल सर्टिफिकेशन कंपनी eMudhra से जुड़े डिजिटल सर्टिफिकेट की रही। CERT-In ने बताया कि आठ इंटरमीडिएट सर्टिफिकेट से जुड़ी प्राइवेट कीज़ पर्याप्त क्रिप्टोग्राफिक रैंडमनेस के बिना बनाई गई थीं, जिससे प्रभावित कीज़ के दोबारा हासिल किए जाने की आशंका थी।
डिजिटल सर्टिफिकेट ब्राउज़र और अन्य सॉफ्टवेयर को वेबसाइटों की पहचान सत्यापित करने और सुरक्षित कनेक्शन बनाने में मदद करते हैं। अगर कोई दुर्भावनापूर्ण तत्व किसी सर्टिफिकेट अथॉरिटी की प्राइवेट की हासिल कर लेता है, तो वह वैध वेबसाइटों या सॉफ्टवेयर प्रकाशकों का रूप धरने वाले फर्जी सर्टिफिकेट बना सकता है।
Google और Mozilla ने प्रभावित सर्टिफिकेट को ब्लॉक कर सुरक्षात्मक कार्रवाई की, जबकि eMudhra ने 18 अक्टूबर को आठों इंटरमीडिएट सर्टिफिकेट रद्द कर दिए। CERT-In की एडवाइजरी के अनुसार, eMudhra ने कहा कि प्रभावित इंटरमीडिएट ने कोई एंड-यूज़र सर्टिफिकेट जारी नहीं किए थे। कंपनी ने यह भी कहा कि उसका भारतीय डिजिटल सिग्नेचर और eSign ढांचा प्रभावित नहीं हुआ।
यह घटना सुरक्षित की-जनरेशन, सर्टिफिकेट प्रबंधन और तकनीकी प्रदाताओं के बीच समन्वित प्रतिक्रिया के महत्व को दर्शाती है। उपयोगकर्ताओं को अपने ब्राउज़र और ऑपरेटिंग सिस्टम अपडेट रखने चाहिए, ताकि सर्टिफिकेट सुरक्षा के उपाय लागू हो सकें। डिजिटल सर्टिफिकेट पर निर्भर संगठनों को आधिकारिक एडवाइजरी की समीक्षा करनी चाहिए और यह जांचना चाहिए कि उनके सिस्टम भरोसेमंद, मौजूदा सर्टिफिकेट इस्तेमाल करते हैं।
4. LiteLLM ने सॉफ्टवेयर सप्लाई-चेन घटना की सूचना दी
LiteLLM, एक ओपन-सोर्स प्लेटफॉर्म जो एप्लिकेशन को आर्टिफिशियल इंटेलिजेंस मॉडलों से जोड़ने में इस्तेमाल होता है, ने अपनी सॉफ्टवेयर वितरण प्रक्रिया से जुड़ी एक सुरक्षा घटना की सूचना दी। मनीकंट्रोल की 22 अक्टूबर की रिपोर्ट के अनुसार, क्रेडेंशियल चुराने में सक्षम दुर्भावनापूर्ण कोड वर्जन 1.107.0 में डाला गया था, जिसे Python Package Index और कंटेनर रिपॉजिटरी के जरिए वितरित किया गया था।
सॉफ्टवेयर सप्लाई-चेन घटना उन उपयोगकर्ताओं को प्रभावित कर सकती है जो किसी वैध पैकेज पर भरोसा करके उसे इंस्टॉल करते हैं, लेकिन अनजाने में कॉम्प्रोमाइज्ड रिलीज पा लेते हैं। अगर दुर्भावनापूर्ण कोड क्रेडेंशियल या एक्सेस टोकन हासिल कर लेता है, तो इसके नतीजे मूल सॉफ्टवेयर से आगे जुड़ी सेवाओं, क्लाउड खातों या आंतरिक सिस्टम तक फैल सकते हैं।
रिपोर्ट के अनुसार, LiteLLM ने प्रभावित रिलीज वापस ले लीं और घटना की जांच जारी रखी है। प्लेटफॉर्म इस्तेमाल करने वाले डेवलपर्स और संगठनों को प्रोजेक्ट की आधिकारिक सुरक्षा मार्गदर्शिका देखकर तय करना चाहिए कि उनके इंस्टॉल किए गए वर्जन प्रभावित थे या नहीं और कौन से उपचारात्मक कदम जरूरी हैं।
जहां एक्सपोजर की आशंका हो, वहां संगठनों को सिस्टम गतिविधि की समीक्षा करनी चाहिए, संभावित रूप से प्रभावित वातावरण की पहचान करनी चाहिए और प्रोजेक्ट की सुरक्षा टीम की सिफारिश के अनुसार क्रेडेंशियल या टोकन बदलने चाहिए। उन्हें पैकेज वर्जन की भी पुष्टि करनी चाहिए और असत्यापित रिलीज इंस्टॉल करने से बचना चाहिए।
यह घटना रेखांकित करती है कि सॉफ्टवेयर टीमों को बिल्ड सिस्टम सुरक्षित करने, पब्लिशिंग क्रेडेंशियल की सुरक्षा करने और पूरी सॉफ्टवेयर डेवलपमेंट प्रक्रिया के दौरान डिपेंडेंसी की निगरानी करने की जरूरत है।
5. Railway क्लाउड सुरक्षा घटना की जांच कर रही है
क्लाउड प्लेटफॉर्म Railway ने भी अक्टूबर में एक सुरक्षा घटना की सूचना दी। मनीकंट्रोल की रिपोर्ट के अनुसार, कंपनी ने कहा कि किसी अनधिकृत पक्ष ने ग्राहकों के एनवायरनमेंट वेरिएबल्स तक पहुंच बनाई हो सकती है, जिनमें संवेदनशील कॉन्फ़िगरेशन जानकारी और क्रेडेंशियल हो सकते हैं।
22 अक्टूबर को Railway ने कहा कि उसने अपनी प्रतिक्रिया के तहत कुछ संग्रहीत GitHub टोकन और स्टोरेज-बकेट क्रेडेंशियल रीसेट कर दिए हैं। उसने ग्राहकों को अपने सिस्टम की समीक्षा करने और संभावित रूप से उजागर हुए सीक्रेट बदलने की सलाह भी दी।
एनवायरनमेंट वेरिएबल्स का इस्तेमाल आम तौर पर एप्लिकेशन बाहरी सेवाओं से जुड़ने के लिए जरूरी जानकारी समेत कॉन्फ़िगरेशन वैल्यू रखने के लिए करते हैं। अगर संवेदनशील वैल्यू उजागर हो जाएं, तो हमलावर उन क्रेडेंशियल से जुड़ी अनुमतियों के आधार पर जुड़े खातों या संसाधनों तक पहुंचने की कोशिश कर सकते हैं।
यह घटना रेखांकित करती है कि क्लाउड उपयोगकर्ताओं को संवेदनशील सीक्रेट तक पहुंच सीमित रखनी चाहिए, अनुमतियों की नियमित समीक्षा करनी चाहिए और एक्सपोजर का संदेह होने पर क्रेडेंशियल बदल देने चाहिए। संगठनों को अप्रत्याशित गतिविधि के लिए लॉग की निगरानी भी करनी चाहिए और प्रदाता के आधिकारिक घटना अपडेट का पालन करना चाहिए।
संभावित एक्सपोजर की सीमा और उसके असर का आकलन Railway की पुष्ट जानकारी के आधार पर होना चाहिए, न कि सभी ग्राहक खातों के बारे में अनुमानों पर।
इन घटनाओं का इंटरनेट सुरक्षा के लिए क्या मतलब है
ये पांच घटनाएं साइबर सुरक्षा जोखिम के अलग-अलग क्षेत्र दर्शाती हैं: निजी डेटा का एक्सपोजर, सॉफ्टवेयर की खामियां, सर्टिफिकेट पर भरोसा, कॉम्प्रोमाइज्ड सॉफ्टवेयर वितरण और क्लाउड क्रेडेंशियल की सुरक्षा। इन्हें किसी एक समन्वित हमले के रूप में नहीं देखा जाना चाहिए, लेकिन हर घटना प्रभावी सुरक्षा नियंत्रणों के महत्व को दर्शाती है।
व्यक्तियों के लिए बुनियादी सावधानियों में अलग-अलग पासवर्ड इस्तेमाल करना, जहां उपलब्ध हो वहां मल्टीफैक्टर ऑथेंटिकेशन चालू करना, डिवाइस और ऐप अपडेट रखना और संदिग्ध संदेशों के प्रति सतर्क रहना शामिल है। बैंकिंग ग्राहकों को वित्तीय संस्थानों का प्रतिनिधि बताने वाले कॉल करने वालों के साथ OTP, पिन या पासवर्ड कभी साझा नहीं करने चाहिए।
कारोबारों और डेवलपर्स के लिए प्राथमिकताओं में सुरक्षा अपडेट तुरंत लगाना, क्रेडेंशियल की सुरक्षा, एक्सेस अनुमतियों की समीक्षा, सिस्टम की निगरानी और स्पष्ट घटना-प्रतिक्रिया प्रक्रियाएं तैयार रखना शामिल है। किन सिस्टम पर कार्रवाई जरूरी है, यह तय करते समय संगठनों को आधिकारिक वेंडर एडवाइजरी और सत्यापित घटना रिपोर्टों पर भरोसा करना चाहिए।
जैसे-जैसे डिजिटल सेवाएं अधिक आपस में जुड़ती जा रही हैं, सुरक्षा घटनाएं उस सिस्टम से आगे भी नतीजे पैदा कर सकती हैं जहां कमजोरी पहली बार सामने आई। समय पर खुलासा, सावधानीपूर्ण जांच और व्यावहारिक उपचार उपयोगकर्ताओं की सुरक्षा और ऑनलाइन सेवाओं में भरोसा बनाए रखने के लिए जरूरी बने हुए हैं।